PDKS ile Time Theft ve Buddy‑Punching'i Önlemenin 7 Etkili Yolu
09.10.2026
Giriş: Neden çok katmanlı önlem gerekiyor?
Buddy‑punching (bir çalışanın başka biri adına giriş çıkış yapması) ve diğer zaman hırsızlığı türleri işletmeler için doğrudan maliyettir. Tek başına bir cihaz veya kural çoğu zaman yetersiz kalır. Etkili strateji, teknolojik doğrulama, veri korelasyonu ve açık İK politikalarının birleşimidir.
7 Etkili Önlem
1. Çok faktörlü doğrulama (MFA) kullanın
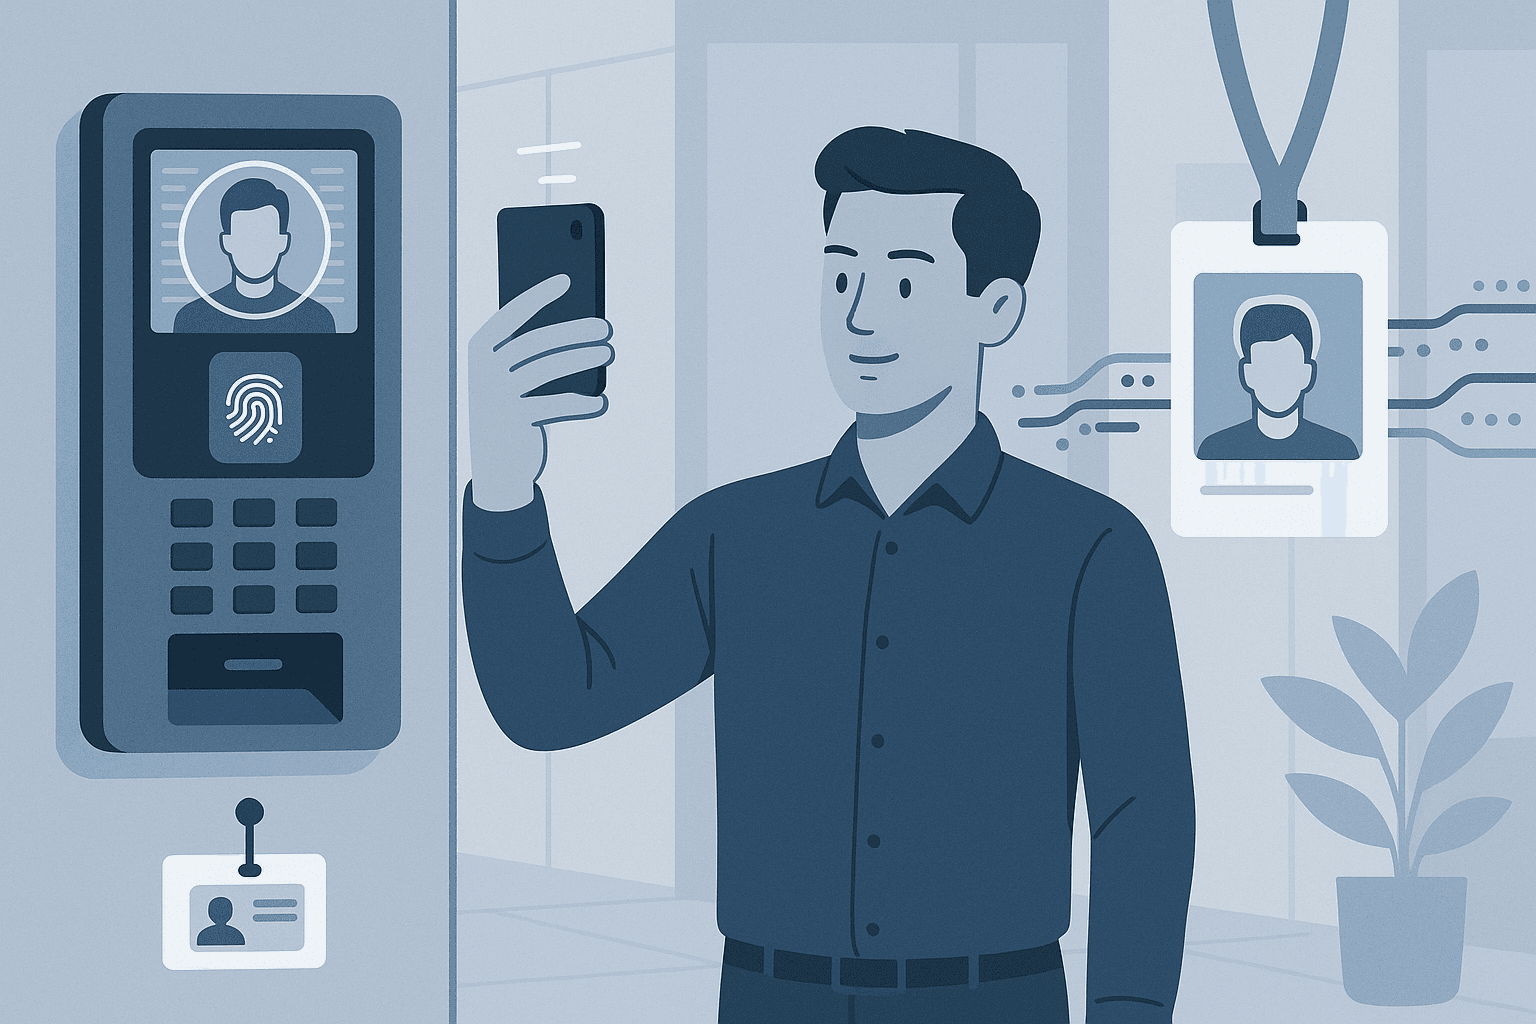
Tek bir biyometrik veya kartlı geçişe dayanmak yerine, en az iki kanıt türünü zorunlu kılın: örneğin parmak izi + mobil liveness selfie veya kart + istasyonel biyometri. Bu, sahtecilik ihtimalini büyük oranda düşürür.
2. Cihaz ve lokasyon korelasyonu
PDKS verilerini çalışanların kurumsal VPN/AD oturumları, Wi‑Fi bağlantı kayıtları ve iş istasyonlarıyla çapraz kontrol edin. Bir kullanıcı aynı anda uzak bir lokasyonda bilgisayar oturumu açmışken başka bir yerden kart basmışsa alarm üretilmeli.
3. Zaman serisi anomali tespiti
Puantaj verisinde beklenmeyen örüntüler için otomatik analizler kurun: düzenli olarak aynı kişinin başkası adına basma zamanları, olağandışı giriş‑çıkış aralıkları veya norm dışı mola kullanımları. Basit kuralların yanı sıra makine öğrenmesiyle anormallikleri yakalamak mümkün.
4. Rastgele doğrulama turları ve foto doğrulama
Belirli aralıklarla rastgele seçilen kayıtlar için yönetici onayı veya sahadaki denetim istenebilir. Mobil PDKS kayıtları için liveness (canlılık) kontrolü içeren selfie doğrulama uygulayın; bu, fotoğrafla kandırmayı engeller.
5. Entegre donanım yönetimi ve sertifika doğrulama
Cihazların firmware ve sertifika durumunu merkezi olarak yönetin. Eski veya yetkisiz cihazların ağa kaydolmasını engelleyin; fiziksel cihazların çalınması veya taklit edilmesi riski böylece azalır.
6. Açık politika, iletişim ve disiplin süreçleri
Çalışanlara hangi davranışların zaman hırsızlığı sayıldığını, kullanılacak teknolojileri ve ihlalde uygulanacak disiplin adımlarını şeffaf şekilde bildirin. Eğitim ve kısa hatırlatmalar caydırıcı etki yapar.
7. Adli izlenebilirlik ve kanıt saklama
Şüpheli vakalarda kullanılmak üzere raporlar, orijinal PDKS kayıtları, sistem logları ve ilgili görsel doğrulamalar merkezi bir arşivde güvenli şekilde saklanmalıdır. Bu kayıtlar hem iç soruşturmalar hem de hukuki süreçler için önemlidir.
Uygulama İçin Pratik Adımlar
- Hedef belirleyin: Yıllık saat kaybı hedefi koyun ve azaltımı KPI'ya bağlayın.
- Teknoloji seçimi: Mobil selfie, biyometri, proximity badge ve IT log entegrasyonunu destekleyen bir PDKS seçin.
- Pilot uygulama: Önce kritik lokasyonlarda veya pilot ekiplerde test edin; sahadan geri bildirim toplayın.
- Rutin izleme: Haftalık anomali raporları ve aylık yönetici özetleri oluşturun.
- İK ve hukuki uyum: KVKK ve iş kanunlarıyla uyumlu veri işleme ve saklama prosedürleri geliştirin.
Gizlilik ve Yasal Dikkat Noktaları
Biyometrik ve lokasyon verileri hassastır. Veri minimizasyonu prensibini uygulayın: yalnızca gerekli veriyi alın, işleyin ve saklayın; açık rızayı veya yasal dayanağı belgelerle tutun. Analitik için anonimleştirme ve rol‑tabanlı erişim politikaları kullanın.
Sonuç
Buddy‑punching ve saat hırsızlığı ile mücadele tek tip bir çözümle değil, teknoloji, süreç ve kültürün birleşimiyle başarılı olur. Çok katmanlı doğrulama, veri korelasyonu, düzenli denetim ve açık İK politikalarıyla hem adil hem de etkili bir devam kontrolü sistemi kurabilirsiniz. Bu sayede bordro hatalarını azaltır, maliyetleri kontrol altına alır ve çalışan güvenini korursunuz.